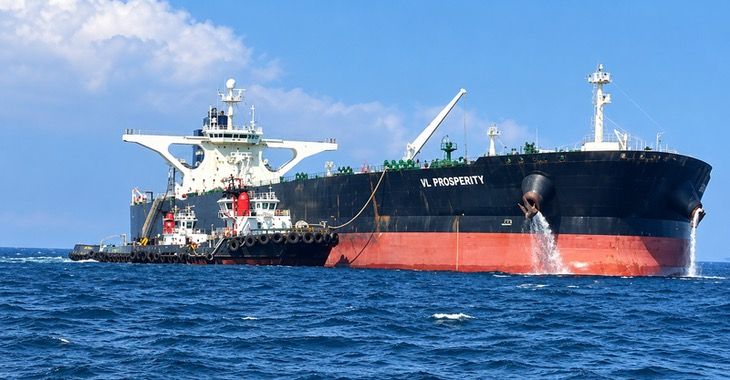
Una gigantesca petroliera che trasportava 2.3 milioni di barili di greggio stava attraversando l’Atlantico, ma da qualche parte vicino a Gibilterra degli hacker sono riusciti a eludere le difese della nave, interferendo con i sistemi di alimentazione e la velocità del motore, mandando in tilt le comunicazioni per circa 30 ore.
Due settimane più tardi, l’FBI e la Guardia Costiera statunitense sono saliti a bordo per far luce sull’accaduto: dalle indagini risulta che sia i sistemi di alimentazione che le impostazioni del motore fossero accessibili tramite servizi connessi a Internet o, quantomeno, non adeguatamente segmentati in questa petroliera compromessa da remoto!
L’attacco informatico alla nave VL Prosperity solleva una domanda semplice ma doverosa: come è stato possibile per un attacker passare da una rete protetta dall’esterno tramite firewall ai sistemi critici della nave?
L’accesso iniziale (secondo MITRE ATT&CK fase 1 di qualunque vero attacco informatico strutturato) può avvenire tramite SATCOM, VPN, manutenzioni da remoto o sistemi IT compromessi, tuttavia è proprio lì che l’attacco dovrebbe arrestarsi se nel target sono state anticipatamente implementate difese informatiche effettivamente robuste e ben collaudate.
Se i sistemi OT devono solo trasmettere dati sui macchinari, allarmi, informazioni storiche o dati di monitoraggio delle condizioni, non vi è motivo di mantenere un percorso bidirezionale tra la rete OT stessa e la rete ICT (Purdue model docet!).
Un sistema OT messo in sicurezza bloccherebbe fisicamente il percorso di ritorno della connessione, impedendo il bypass del firewall, attacchi di tipo credential stuffing via VPN o lo sfruttamento di vulnerabilità.
Si tratta semplicemente di una comunicazione unidirezionale garantita da hardware ottico passivo.
Quando sono in gioco i sistemi di propulsione, di raffreddamento o i macchinari di una petroliera da 333 metri di lunghezza e 2.3 milioni di barili di capacità, la segmentazione di rete non può basarsi su congetture e piani teorici lasciati al caso: la sicurezza informatica dell’apparato industriale in esame, infatti, dovrebbe essere adeguatamente anche testata tramite specifici vulnerability assessment prima che all’impianto stesso venga consentito di entrare in produzione (in questo caso, alla nave di lasciare la terraferma).


