InfoSec, AppSec, ICT Systems Integration, Virtualizzazione, FOSS e dintorni
Categoria: Privacy
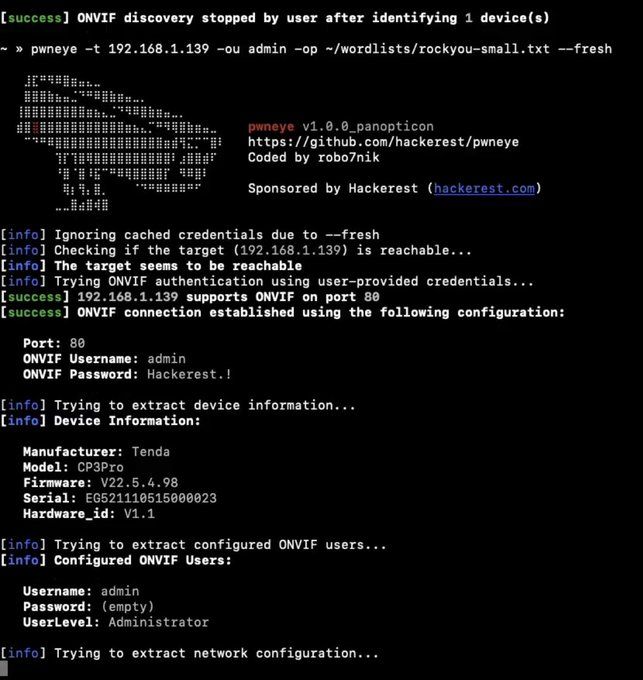
PwnEye è un tool di ethical hacking progettato per operare su telecamere IP (meglio conosciute come webcam) che espongono servizi ONVIF e RTSP; offre ai ricercatori e ai pentester un metodo semplice per gestire l’individuazione, i test di autenticazione, la raccolta di metadati, la convalida dei flussi, la registrazione e le azioni di follow-up richieste da un servizio professionale di offensive security, il tutto attraverso un’unica CLI.
Se l’autenticazione ONVIF sulla webcam ha esito positivo, pwneye consente anche di accedere direttamente a una shell ONVIF interattiva. Questa funzionalità è utile quando si desidera esaminare i servizi esposti, invocarne manualmente i metodi, esplorare le funzionalità o testare operazioni specifiche per il target senza interrompere il flusso corrente di lavoro.
In una webcam una interfaccia webaccattivante non è auotomaticamente sinonimo di apparato sicuro nel suo complesso da vulnerabiltà o attacchi informatici: è frequente riscontrare meccanismi efficaci di blocco per gli accessi via web, mentre il protocollo RTSP è spesso sprovvisto diautenticazione o accetta un numero di tentativi di autenticazione praticamente illimitato.
Se stai per avviare un vulnerability assessment delle webcam, sfrutta la funzionalità rilevamento quando possibile: se l’opzione --discover funziona sulla rete locale, utilizzala per prima. Le informazioni sul vendor, i metadati del dispositivo e i dati recuperati dalla cache possono rendere le successive operazioni RTSP molto più affidabili e silenti.
Se subisci pressioni, vessazioni o un trattamento scorretto – sul lavoro o altrove – c’è una buona abitudine che può tutelarti: registrare e documentare. A una condizione precisa, che rende tutto perfettamente lecito.
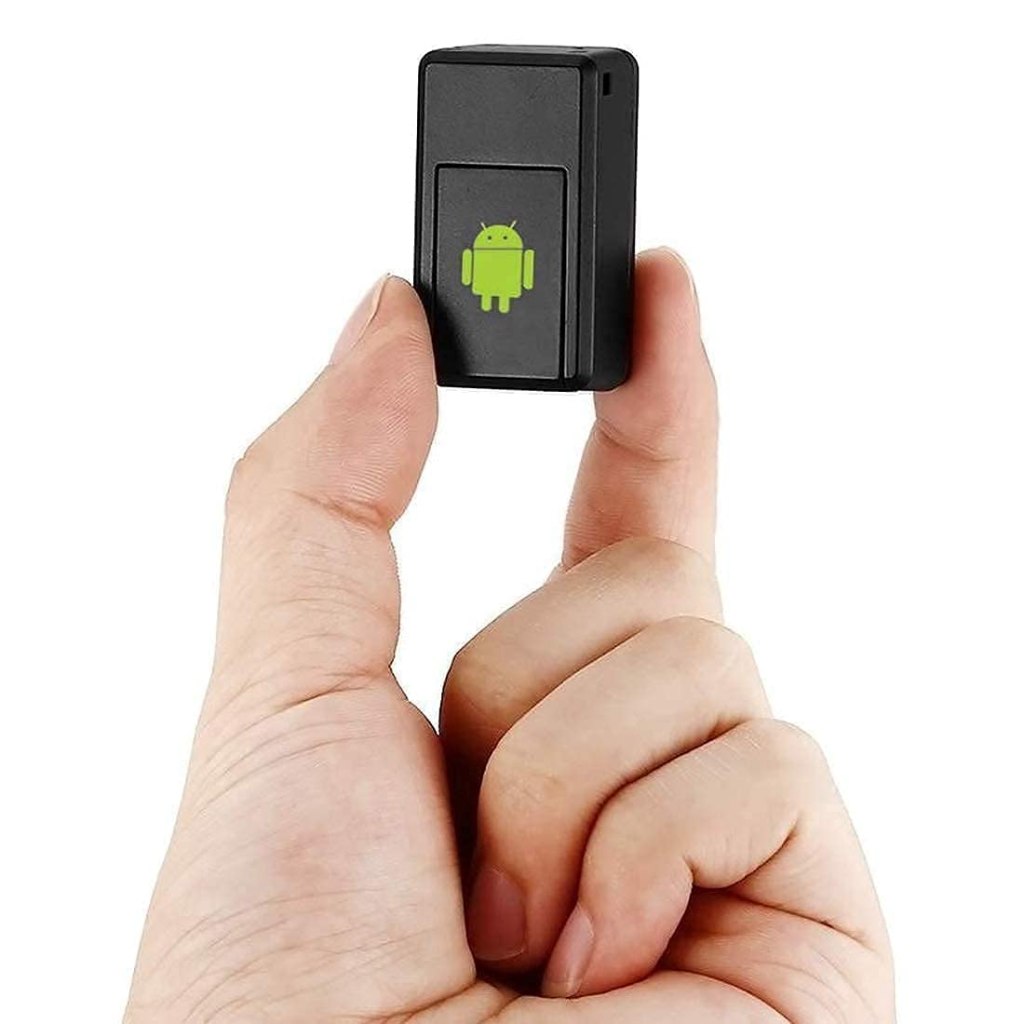
La regola di base è semplice: puoi registrare una conversazione se sei tu stesso a parteciparvi. Non serve il preavviso, non serve il consenso dell’altra persona. Registrare un colloquio a cui prendi parte è lecito, perché stai documentando un fatto che ti riguarda in prima persona. È un principio riconosciuto dalla Cassazione, che qualifica le registrazioni effettuate come prova documentale e non come intercettazione. Se un superiore ti vessa, se ricevi minacce, se qualcuno ti tratta in modo scorretto, una registrazione può diventare una prova con valore anche in sede legale. In questi casi documentare è spesso l’unico modo per trasformare la tua parola in qualcosa di verificabile. C’è però un confine netto: non puoi lasciare un dispositivo a registrare i discorsi tra le altre persone quando non sei presente. Quella non è più documentazione: è intercettazione abusiva tra privati, punita dall’art. 617-bis del codice penale. Sul come, una nota pratica. Il registratore del telefono funziona, ma tirare fuori lo smartphone ovviamente segnala a tutti che li stai registrando, e in certe situazioni è controproducente. Esistono piccoli registratori audio dedicati, economici e con buona autonomia, pensati per catturare l’audio in modo semplice ed efficiente. Sono più pratici e affidabili se hai la necessità legittima di documentare ciò che accade nel contesto lavorativo o domestico in cui vivi. In breve: se sei parte della conversazione, hai il diritto di documentarla. Se non lo sei, legalmente non puoi intercettarla. Conoscere questa linea di confine è il modo migliore per tutelarti senza finire, a tua volta, dalla parte del torto.
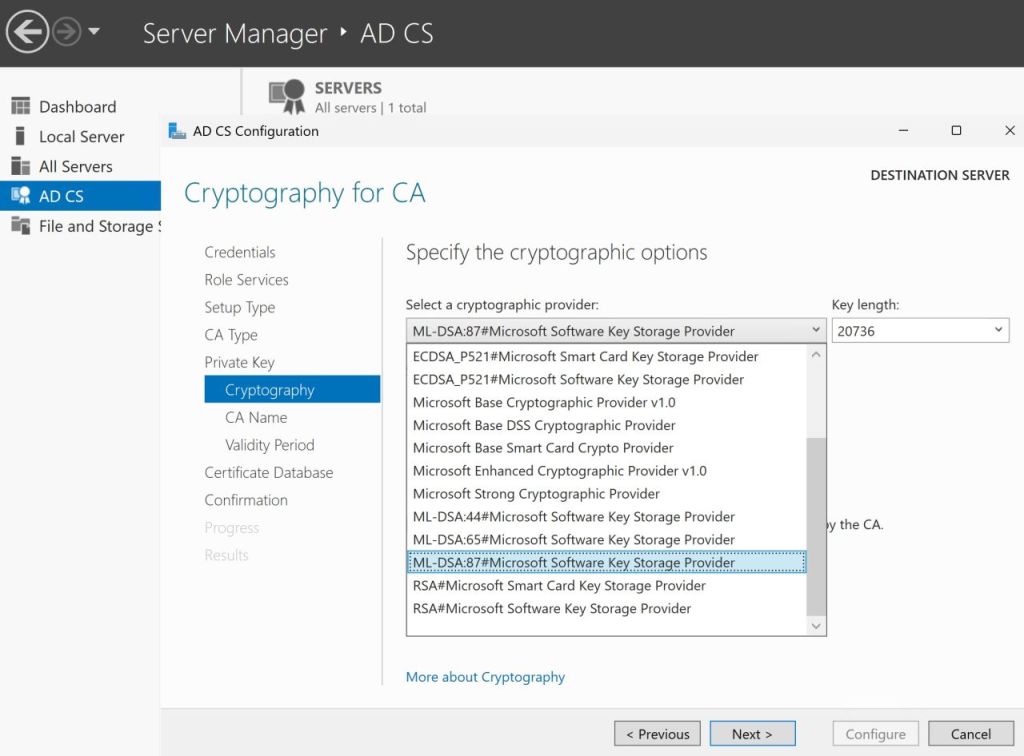
Microsoft ha appena rilasciato il primo vero aggiornamento che include crittografia PQC (Post-Quantum Cryptography) per Active Directory CS (Certificate Services).
Windows Server 2025 d’ora in avanti supporta gli algoritmi ML-DSA in Active Directory CS (KB5087539), inclusi i modelli di certificati digitali PQC e il supporto per la loro registrazione.
Un passo importante verso l’integrazione della crittografia PQC nell’ecosistema PKI di Microsoft.
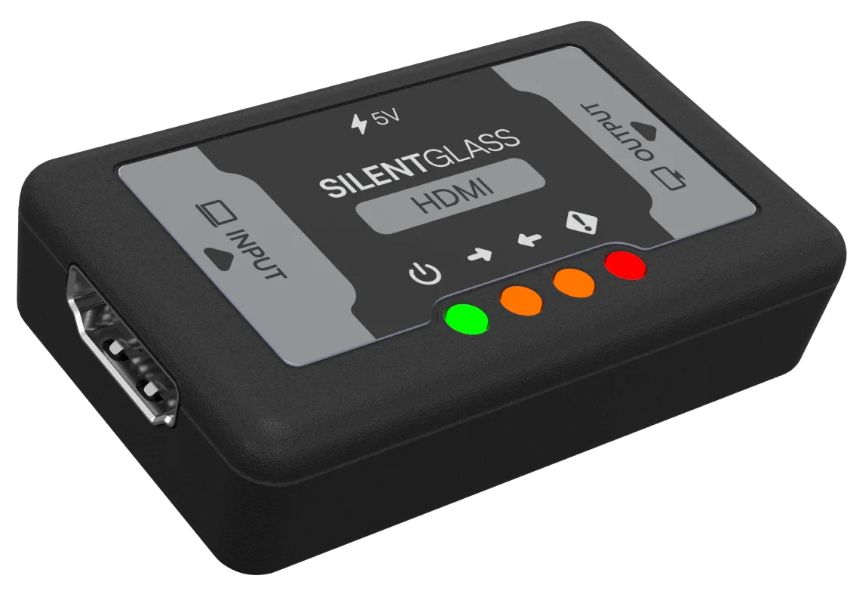
Nuovo dispositivo per la sicurezza informatica, in particolare per il monitoraggio dei cavi HDMI. Il National Cybersecurity Centre (NCSC) del Regno Unito ha concesso in licenza la sua tecnologia “SilentGlass” a GoldiLock Labs per la commercializzazione. Ho trovato alcuni dettagli su https://www.theregister.com/2026/04/23/ncscs_first_foray_into_commercial/
SilentGlass si inserisce in una connessione HDMI/DisplayPort, ovvero tra PC/laptop e monitor. Ispeziona tutto ciò che lo attraversa e blocca il traffico non autorizzato o potenzialmente dannoso. Molti pensano che l’HDMI sia solo un segnale video, ma in realtà può supportare anche un canale Ethernet (HEC – HDMI Ethernet Channel, 100 Mbit/s bidirezionale). Poiché i monitor sono ovunque e di solito non vengono considerati un vettore di attacco, SilentGlass può contribuire a proteggere i sistemi. Non che intercettare i monitor sia una novità: con una buona antenna si può captare il campo elettromagnetico emesso da un monitor dall’altra parte della strada e vedere cosa c’è sullo schermo di qualcun altro (viceversa, per impedirlo bisognerebbe isolare elettromagneticamente la stanza).
Questo dispositivo mitiga principalmente due tipologie di minacce informatiche: le intercettazioni elettromagnetiche (TEMPEST) e i comandi malevoli iniettabili tramite il protocollo HDMI. La tecnicaDeep-TEMPEST, sviluppata nel 2024, consente di ricostruire il contenuto visibile di un monitor intercettando le emissioni elettromagnetiche del cavo HDMI tramite intelligenza artificiale. Il dispositivo blocca anche l’abuso di canali ausiliari come il CEC (Consumer Electronics Control), che può essere sfruttato per inviare comandi dannosi tra dispositivi (fonte qui). Tuttavia, diversi esperti di sicurezza informatica hanno messo in dubbio la reale necessità del dispositivo: il ricercatore Scott McGready, ad esempio, su X ha scritto “Qualcuno può dirmi davvero quale rischio viene affrontato, oppure è l’ennesima soluzione in cerca di un problema?” (fonte qui), e in effetti la maggior parte degli attacchi informatici comuni non utilizza i segnali video come vettore di attacco
Il dispositivo è disponibile in due versioni distinte — una per HDMI, l’altra per DisplayPort — ciascuna in grado di proteggere un solo cavo. Nel momento in cui sto scrivendo, il prezzo di SilentGlass non è ancora stato comunicato ufficialmente. In sintesi, SilentGlass è una novità interessante soprattutto per ambienti governativi e infrastrutture critiche, anche se per l’utente comune il rischio che si propone di mitigare rimane piuttosto remoto.
Detto questo, in un’ottica aziendale Enterprise la superficie di attacco informatico si sta espandendo, di conseguenza deve evolversi anche il nostro modo di pensare in merito ai relativi e potenziali dispositivi utilizzabili per garantire una reale sicurezza informatica.
Acronimo di Enterprise JavaBeans Certificate Authority, EJBCA è un interessante software open-source per mettere in piedi un’infrastruttura a chiave pubblica (PKI) in grado di avvalersi di crittografia PQC (Post Quantum Cryptography) per emettere e proteggere i certificati digitali dei propri utenti e dispositivi. Gestito e sponsorizzato dalla società svedese PrimeKey Solutions AB, il pacchetto software EJBCA può essere utilizzato per installare un’autorità di certificazione (una CA), un’autorità di convalida e un’autorità di registrazione gestibili privatamente. Ormai giunto alla versione 9.4.2 nel momento in cui sto scrivendo, il software EJBCA è utilizzato per gestire autorità di certificazione (CA) in diversi contesti, tra cui e-Government, endpoint management, sistemi IoT, energia, telecomunicazioni, eIDAS, networking e perfino nell’ambito delle PMI.
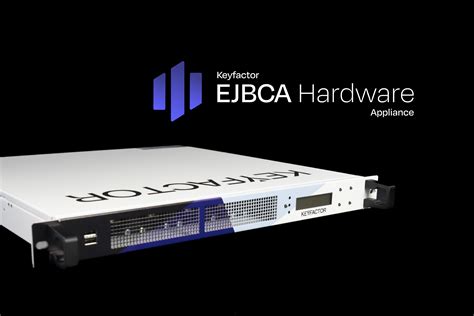
Una Certification authority EJBCA sotto forma di appliance
Ma perché adottare una CA privata quando sono già disponibili quelle pubbliche? Il caso della compromissione della CA DigiNotar, nel 2011, rappresenta probabilmente uno degli esempi più emblematici dei rischi associati all’adozione di autorità di certificazione (CA) pubbliche. In un’infrastruttura PKI (Public Key Infrastructure), una Certification Authority (CA) è responsabile dell’emissione e della firma digitale dei certificati che attestano l’associazione tra una chiave pubblica e l’identità di un dominio o di un’entità. Nel modello delle CA pubbliche, tali certificati sono implicitamente considerati affidabili dai browser e dai sistemi operativi poiché inclusi nei trust store globali. Nel caso di DigiNotar, un attacker riuscì a compromettere l’infrastruttura della CA e a generare certificati fraudolenti per domini di alto profilo, tra cui servizi di Google. Poiché i certificati risultavano firmati da una CA pubblica riconosciuta, i browser li accettavano automaticamente come validi. Questo rese possibile l’esecuzione di attacchi MiTM (man-in-the-middle) su larga scala, intercettando comunicazioni HTTPS apparentemente sicure. L’incidente dimostrò come la compromissione di una singola CA pubblica possa avere conseguenze sistemiche sull’intero ecosistema di fiducia del web.
Una CA privata, al contrario, opera in un contesto di fiducia limitato (private trust domain). I certificati emessi non sono riconosciuti universalmente, ma solo dai sistemi configurati esplicitamente per fidarsi di quella specifica root CA. Questo riduce significativamente la superficie di attacco e l’impatto di un’eventuale compromissione: un certificato fraudolento sarebbe accettato solo all’interno dell’infrastruttura organizzativa e non dall’intera Internet.
Dal punto di vista della sicurezza operativa, inoltre, una CA privata consente un controllo più rigoroso delle policy di emissione, dei processi di autenticazione delle entità richiedenti nonché della protezione delle chiavi critiche (ad esempio tramite HSM e segmentazione della rete). In sintesi, mentre le CA pubbliche offrono scalabilità e interoperabilità globale, le CA private riducono il rischio sistemico limitando l’ambito di fiducia e migliorando il controllo amministrativo dell’infrastruttura crittografica 🔐
In questo periodo è ancora su tutti i giornali e su centinaia di blog il caso del furto al Louvre, “il Museo” per definizione.
Non solo per il prestigio del museo e della città (“Paris, je t’aime!”) scalfiti (seppur solo temporaneamente) da questo incidente informatico contestuale al furto dei gioielli, quanto per le inettitudini a livello di gestione della Cybersecurity – questa materia complessa e variegata, piena di sigle strumenti e protocolli, di svariate figure professionali, che pur tuttavia si regge solo rispettando i suoi pilastri (“best practice“) e le sue fondamenta strutturali – che hanno favorito il furto.
E una delle regole fondamentali della Cybersecurity (vera, non a chiacchiere) è: devi avere un sistema di autenticazione (caro utente dietro la connessione in arrivo, ma CHI diavolo sei?) dietro cui ci sia un sistema autorizzativo (dimmi appunto prima CHI sei, e ti dirò COSA sei AUTORIZZATO o meno a fare nel SISTEMA).
Gli enti pubblici spendono milioni di euro (o dollari) in consulenze, infrasrutture, server, certificazioni, appliance e quant’altro il (ricco) mercato della Cybersecurity mette a disposizione, ma spesso mancano le basi, si trascurano i dettagli delle fondamenta strutturali e si dà per scontato questo o quello. Accade in Italia così come all’estero. Ed è stato questo, ad esempio, proprio ciò che è successo al sistema di videosorveglianza del Louvre, evidentemente gestito con negligenza a livello di sicurezza (chi ha configurato i dispositivi ha impostato “Louvre” 🙃 come password: una lezione di (in)sicurezza informatica da 100 milioni di dollari che – almeno i parigini – ricorderanno a lungo).
Le interfacce di management di una webcam, di un sistema di videosorveglianza e/o di un qualunque altro dispositivoIoT che ha un piede su Internet devono essere configurate con password lunghe e complesse, o ancor meglio con una passphrase facile da ricordare ma non banale né corta (es: “EvvivaLEuropaUnitaOraESempre”)
Non rispetti queste semplici regole? Dai tuoi tecnici fai gestire con superficialità gli aspetti di sicurezza informatica dei tuoi sistemi ICT/OT? Non effettui un monitoraggio proattivo e meticoloso di ciò che accade nel tuo datacenter attraverso SIEM né EDR? Spiacente, ma la prossima vittima di un databreach o di un’intrusione informatica (con conseguente furto fisico o digitale) potresti essere tu.
P.S.: accertarsi se l’interfaccia di management di un dispositivo (webcam, router, access point ecc..) e/o API e/o webapp sia stata o meno configurata con una password banale non è un processo lungo e complicato, basta un ICT audit o un vulnerability assessment fatto a dovere da un professionista del settore (…come, guarda caso, il sottoscritto).
In Italia, informaticamente parlando (ma anche sotto altri aspetti), tutto (il peggio) è possibile: anche che la Giurisprudenza debba ribadire l’ovvio, lo scontato, il lapalissiano, esattamente come il titolo di questo articolo. Dovrebbe essere una verità inequivocabilmente scontata e palese per tutti, ma evidentemente non lo è se una sentenza della Suprema Corte (sent. n. 50205) ha confermato la condanna penale di un dirigente che aveva utilizzato le credenziali di accesso di un suo “sottoposto” per accedere al sistema informatico aziendale.
🔑 i FATTI: – il dirigente si era fatto comunicare le credenziali di un collaboratore – aveva utilizzato queste credenziali per accedere a circa 90.000 schede individuali – riteneva (a torto) che la sua posizione gerarchica lo legittimasse a tale comportamento
⚠️ PRINCIPIO stabilito dalla Suprema Corte: – La posizione di superiore gerarchico NON autorizza l’accesso ai dati tramite credenziali altrui: questo comportamento integra il reato di ACCESSO ABUSIVO a SISTEMA INFORMATICO (art. 615-ter c.p.)
📋 CONSEGUENZE PRATICHE per AZIENDE e ORGANIZZAZIONI: – Ogni dipendente deve avere CREDENZIALI PERSONALI e non cedibili; – Le DELEGHE di ACCESSO devono essere espressamente AUTORIZZATE; – Va implementato un SISTEMA di PROFILAZIONE UTENTI con diversi LIVELLI di AUTORIZZAZIONE; – Occorre una POLICY AZIENDALE chiara sulla GESTIONE delle CREDENZIALI; – Rischio di responsabilità penale per i TRASGRESSORI.
💡 AZIONI da intraprendere: – Revisione tempestiva delle policy di accesso ai sistemi ICT; – Implementazione di protocolli di sicurezza informatica (AUTENTICAZIONE, PROFILAZIONE, AUTORIZZAZIONE e PROTEZIONE) adeguati; – Formazione specifica del personale; – Vulnerability Assessment e Audit dei sistemi; – Adeguamento dei modelli organizzativi al GDPR.
Come ripeto spesso ai miei studenti e contatti professionali, la sentenza (una delle tante) sottolinea come la Cybersecurity non sia solo una questione tecnica, ma anche legale, con rilevanti profili di responsabilità penale (a questo indirizzo, chi fosse interessato può reperire e leggere la sentenza con calma)
Un ISMS (Information Security Management System, in italiano “Sistema di gestione della Sicurezza delle Informazioni“) è uno strumento fondamentale per supportare le organizzazioni nell’adottare le necessarie misure tecnologiche, i servizi e gli strumenti di monitoraggio e controllo digitale che consentono di proteggere il patrimonio informativoaziendale dalle minacce informatiche.
Adeguare gli ISMS aziendali agli standard ISO 27001 continua ad essere un compito arduo per molte organizzazioni, tuttavia esistono numerosi consulenti, aziende e professionisti del settore che possono facilitare i processi di migrazione ed ingegnerizzazione dei sistemi ICT per ristrutturare in maniera efficiente e tempestiva l’intero sistema informativo a ciò che lo standard prevede (rendendo anche l’ISMS stesso compliant alle normative): se come me sei uno tra questi, potresti trovare utile questo diagramma mentre approfondisci o applichi l’attuale standard ISO 27001.
L’attacco è avvenuto a febbraio 2023, due settimane dopo che il governo russo ha messo fuori legge Meduza per la sua copertura critica del regime di Vladimir Putin e della guerra in Ucraina. Meduza ha trasferito il suo ufficio in Lettonia nel 2014, e da allora le persone che vivono in Russia possono accedere al suo portale web solo tramite connessioni in VPN. Meduza si presenta come uno dei pochi media russi indipendenti la cui copertura rimane libera dal controllo o dalla censura del Cremlino.
All’inizio di giugno, Timchenko ha ricevuto una notifica da Apple secondo cui il suo smartphone potrebbe essere stato un bersaglio di gruppi hacker finanziati dallo stato (APT). Timchenko non ha prestato molta attenzione a questo avvertimento poiché, secondo un rapporto pubblicato da Meduza, le autorità russe cercavano da anni di hackerare o interrompere l’infrastruttura della sua redazione, senza mai riuscirvi; tuttavia, Access Now, e Citizen Lab (un’organizzazione no-profit che difende i diritti digitali) dell’Università di Toronto hanno scoperto che l’iPhone di Timchenko è stato infettato dallo spyware Pegasus: questo malware può accedere a chiamate, messaggi e foto (e registrare il tutto, inviando il materiale su server remoti), attivare in maniera silente la fotocamera e il microfono del dispositivo, nonché tracciare la posizione dello smartphone.
“Non sono sicura di cosa abbiano potuto trovare sul mio dispositivo gli autori di Pegasus”, ha riferito Timchenko ad Access Now, e ancora, “Ho definito limiti molto rigidi tra la mia vita digitale e reale molto tempo fa”. Timchenko ha dichiarato di essere preoccupata soprattutto dalla possibilità che gli attacker possano aver avuto accesso alla sua lista contatti, il che sarebbe particolarmente rischioso se gli aggressori provenissero dalla Russia, “dove ogni cittadino può essere perseguitatoper aver collaborato con organizzazioni indesiderate.”
Formalmente Pegasus viene venduto esclusivamente ad agenzie governative, ma i ricercatori di Citizen Lab hanno affermato di non essere riusciti a identificare chi si nascondesse dietro l’attacco, e NSO Group non ha risposto a una richiesta di commento. Secondo Citizen Lab, non ci sono prove che il governo russo utilizzi Pegasus, tuttavia, è possibile che paesi con legami con la Russia, come Azerbaigian, Kazakistan o Uzbekistan, abbiano violato Meduza per conto del Cremlino. Inoltre, i ricercatori hanno affermato che la Lettonia o la Germania potrebbero essere coinvolte, poiché sono rispettivamente il luogo in cui si trova Meduza, e dove il telefono di Timchenko è stato infettato.
Una precedente ricerca di Access Now ha rivelato che Pegasus è stato utilizzato per prendere di mira giornalisti, attivisti, funzionari governativi e civili armeni durante la guerra tra Armenia e Azerbaigian nella regione contesa del Nagorno-Karabakh. Secondo Citizen Lab non ci sono prove che l’Azerbaigian o il Kazakistan abbiano preso di mira persone in Germania, Lettonia o altri paesi dell’Unione Europa.
Dopo aver confermato l’infezione da Pegasus sullo smartphone di Timchenko, la direttrice di Meduza ha indetto una riunione di emergenza nei suoi uffici. “Eravamo tutti terrorizzati ma facevamo finta di niente”, ha dichiarato il capo della divisione tecnica di Meduza, il cui nome è tenuto segreto per ragioni di sicurezza. Meduza ha riferito che Timchenko ha cercato di “riderci sopra”, ma alla fine è scoppiata in lacrime. “Mi sentivo già come se fossi stata spogliata nuda nella piazza della città. Come se qualcuno mi avesse messo la mani in tasca. Come se in qualche modo fossi sporca. Volevo lavarmi le mani”, ha affermato.
Secondo i ricercatori è estremamente difficile impedire a Pegasus di infettare qualsiasi dispositivo preso di mira che esegua anche una singola applicazione vulnerabile, anche tra quelle preinstallate dalla Apple stessa. L’analisi di Citizen Lab sostiene che gli aggressori probabilmente sono entrati nell’iPhone di Timchenko attraverso un exploit zero-click in HomeKit e iMessage: un exploit zero-click consente ad un aggressore di compromettere un dispositivo o un sistema senza necessità alcuna di interagire con l’utente.
Secondo Meduza, Timchenko non aveva motivo di sospettare che ci fosse qualcosa che non andava nel suo iPhone, tranne nei momenti in cui lo smartphne risultava più caldo del solito, cosa che lei attribuiva (ingenuamente) al suo nuovo caricabatterie. Mercoledì, il caporedattore di Meduza, Ivan Kolpakov, ha rilasciato una dichiarazione in russo affermando che l’attacco hacker a Timchenko dimostra che i giornalisti russi in esilio “non possono sentirsi sicuri nemmeno in Europa”.
“I giornalisti indipendenti provenienti dalla Russia e da altre nazioni potrebbero sentirsi in trappola, affrontando la pressione sia dei loro stessi governi e dei loro sistemi di spionaggio, sia delle agenzie di Intelligence dei paesi in cui cercano rifugio”, ha detto Kolpakov. Secondo Kolpakov, Meduza e i suoi giornalisti sono costantemente minacciati da spie sia nel mondo fisico che nello spazio digitale. Sin dai primi giorni di Meduza, gli hacker sponsorizzati dallo stato russo l’hanno costantemente preso di mira con attacchi DDoS, e-mail di phishing e attacchi informatici mirati alla sua applicazione mobile.
“Ci intimidiscono e cercano di farci pensare solo alla nostra sicurezza e non al nostro lavoro”, ha dichiarato Kolpakov.