Ci hanno sempre raccontato che se un host è in LAN, con le relative porte inaccessibili da Internet, l’unica soluzione per assegnare certificati digitali a utenti o dispositivi interni era quella di usare una CA interna (intendo oltre ai certificati autofirmati).
I server di un homelab interno, infatti, normalmente non possono ottenere certificati digitali da Let’s Encrypt. La sfida HTTP-01 non riesce a raggiungerli, mentre quella DNS-01 richiederebbe di fornire la propria chiave API DNS.
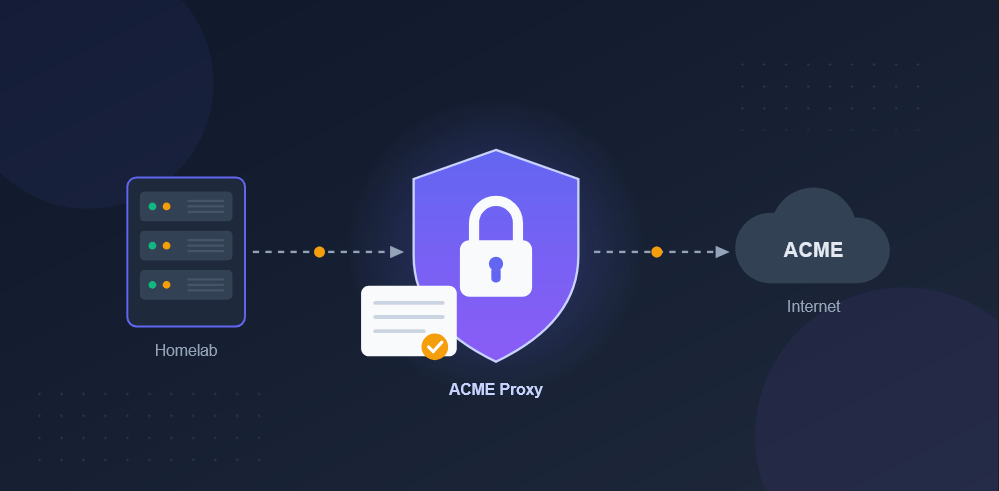
Michiel Piscaer, ricercatore olandese, di recente ha creato un sistema che emette certificati ACME pubblici, a rinnovo automatico, per domini interni, senza esporre nulla all’esterno. Il sistema utilizza ACME Proxy (Step CA), ACME DNS e un server DNS Unbound con configurazione “split-DNS”.
Il risultato: i certificati digitali (inclusi quelli wildcard) verranno ottenuti tramite le procedure HTTP-01 e DNS-01, in modo completamente automatizzato.
Ecco la guida completa, comprensiva di tutte le configurazioni.


